Защита сайта на WordPress — это набор привычек и настроек, которые снижают вероятность взлома и помогают быстрее восстановиться, если что-то всё же случится. Абсолютной защиты нет: в руководстве WordPress по усилению безопасности прямо сказано, что речь о снижении риска, а не о системе, которую нельзя затронуть. Один плагин этого не меняет.
Ниже — что имеет смысл проверить владельцу коммерческого сайта, магазина или человеку, который сам заходит в админку. Это не разбор чужих инцидентов и не обещание, что после списка сайт «закрыт навсегда».
Почему сайты на WordPress попадают под атаку
WordPress обновляют регулярно, потому что в нём, как и в другом распространённом программном обеспечении, находят и закрывают уязвимости. Старые версии ядра документация не считает поддерживаемыми с точки зрения безопасности: исправления выходят для актуальной ветки.
На практике удар чаще приходится не по «серверу вообще», а по самому сайту. Хостинг отвечает за инфраструктуру. За приложение, которое на этой инфраструктуре стоит, отвечает владелец. В том же руководстве названы два частых сценария. Первый — запрос, который использует уже известную уязвимость старого плагина или старой версии. Второй — подбор пароля к админке.
Автоматическая проверка ищет как раз эти слабые места: устаревший плагин, учётку admin, короткий пароль.
Какие ошибки в обслуживании увеличивают риск
Риск растёт там, где сайт после запуска никто не ведёт. Для владельца это обычно выглядит так:
- ядро, тема или плагины месяцами висят в очереди обновлений;
- в админке несколько человек с полными правами, включая тех, кто давно не работает с сайтом;
- пароль администратора построен из названия компании или совпадает с паролем почты;
- плагины ставят на пробу и не удаляют;
- копия есть только у хостинга, и её ни разу не разворачивали;
- в админку заходят с чужого компьютера или из открытой сети.
Отдельно в руководстве WordPress сказано про компьютер, с которого вы входите. Если на нём есть программа, читающая нажатия клавиш, стойкий пароль на сайте уже не поможет. Систему и браузер на рабочем компьютере тоже обновляют.
Само сопровождение после сдачи разобрано в материале о технической поддержке после запуска. Здесь только та часть обслуживания, которая относится к защите.
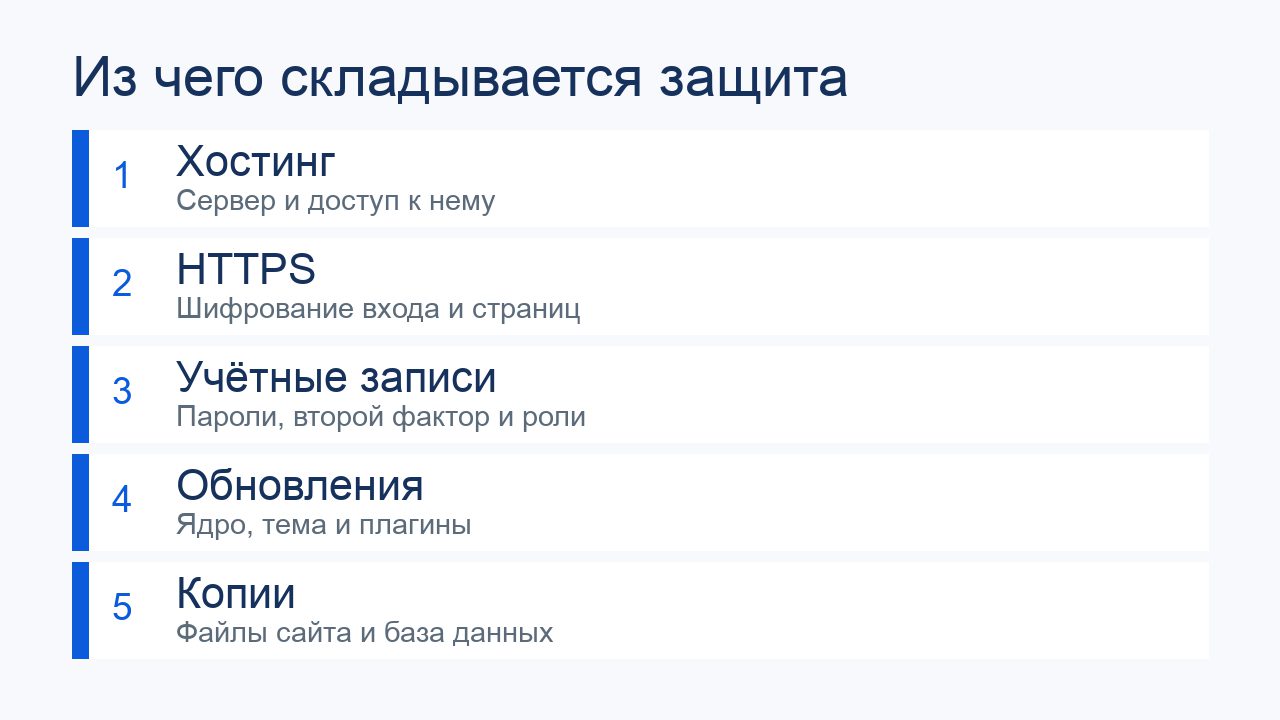
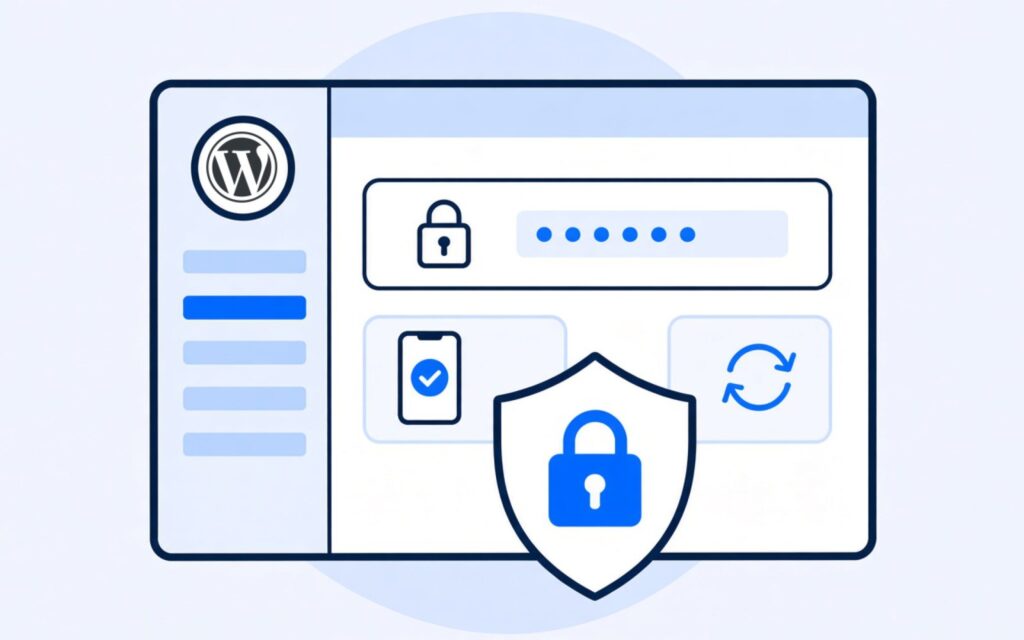
На схеме пять частей одной защиты. Дальше каждая разобрана отдельно.
Почему обновления важны и чего они не закрывают
Что даёт свежая версия
Когда уязвимость закрывают новой версией, сведения о ней почти наверняка уже доступны публично. Документация называет это одной из главных причин не сидеть на старой версии: старый сайт проще атаковать известным способом. С версии 3.7 WordPress умеет ставить автоматические обновления. Экран обновлений не стоит откладывать на «когда будет время».
То же относится к теме и плагинам. Неиспользуемый плагин руководство советует удалить, а не только выключить: выключенный код остаётся на сайте.
Как пройти обновление и не остаться без рабочей копии, уже описано в статье как обновлять WordPress и плагины. Здесь эту процедуру повторять не нужно. Перед обновлением копия по-прежнему нужна.
Официальные выпуски WordPress берут на wordpress.org. Ставить ядро, скачанное с постороннего сайта, документация не рекомендует.
Что остаётся на владельце сайта
Обновление закрывает известную ошибку в коде. Оно не меняет слабый пароль, не забирает права у бывшего сотрудника и не поднимает сайт, если копии нет. Руководство WordPress прямо говорит, что этот текст — не быстрый способ закрыть вопрос безопасности. Конкретное сомнение обсуждают с человеком, которому доверяют разбираться в защите сайта.
Отдельный плагин безопасности тоже не подменяет эти слои. Он может добавить второй фактор или ограничить попытки входа. Обновления, учётные записи и копии он не отменяет.
Как защитить учётные записи
Пароль и второй фактор
Пароль должен быть трудно угадать и трудно перебрать. При смене пароля WordPress показывает оценку стойкости — ей стоит пользоваться. Не берут собственное имя, логин, название сайта, слово из словаря, короткую строку и пароль только из цифр или только из букв. Длинные разные пароли удобнее хранить в менеджере паролей, а не в общей заметке.
Чужая учётка администратора опасна не только правкой текста. Через неё можно поставить посторонний код, и это уже риск для сервера, не только для страниц.
Второй шаг при входе — отдельный слой. В ядре WordPress его нет: на странице про подбор пароля сказано, что двухфакторную проверку добавляют плагином или через вход организации. Её имеет смысл включить хотя бы администраторам. Пароль при этом остаётся нужным, но перестаёт быть единственной дверью.
Имя пользователя admin или webmaster документация относит к тому, что подбирают первым. Это не основная защита, а уменьшение очевидной цели. Если такая учётка уже есть, её лучше заменить отдельной записью и убрать старую. Прятать адрес входа и считать это защитой не стоит: сокрытие руководство WordPress не считает главной стратегией.
Откуда входить в админку
Пароль и данные сессии должны идти по зашифрованному соединению. Для админки документация называет HTTPS способом не отдавать их открытым текстом. Сайт, где вход в админку открывается без HTTPS, этому не соответствует.
Имеет значение и сеть. Вход из кафе по открытому Wi‑Fi в руководстве приведён как пример сети, которой не доверяют. Роутер и рабочий компьютер держат обновлёнными: перехват на вашей стороне обесценивает настройки на сервере.
Как раздать доступы сотрудникам
Права в WordPress собраны в роли. Администратор управляет одним сайтом целиком: пользователи, плагины, темы, настройки. Редактор публикует и правит материалы, в том числе чужие. Автор публикует свои записи. Участник пишет, но не публикует. Подписчик ведёт свой профиль. В сети сайтов есть ещё роль суперадминистратора, обычному одному сайту она не нужна.
Человеку, который правит страницы, не нужна роль администратора. Подрядчику, который закончил работу, доступ закрывают, а не оставляют на всякий случай. Новому человеку заводят свою учётную запись. Общий логин на всех не даёт понять, кто менял сайт, и заставляет передавать один пароль из рук в руки.
Чем меньше администраторов, тем меньше дверей. Это тот же принцип ограничения доступа, о котором говорит документация: не открывать лишних входов.
Если человек больше не работает с сайтом, учётку удаляют или понижают сразу. Пароли общих доступов — хостинг, база, SFTP — меняют, если он их знал.
Как выбирать и проверять плагины
Плагин берут из каталога WordPress.org или у известного разработчика. Сборка «со всеми платными плагинами» со стороннего сайта — частый способ получить чужой код. Темы и плагины из ненадёжного источника документация ставить не советует.
Перед установкой смотрят на понятные признаки. Плагин ещё обновляют. У него назван автор. Он закрывает одну задачу, а не обещает полную защиту от всего. После установки его включают в общий цикл обновлений. Если задача исчезла, плагин удаляют.
Осторожнее с расширениями, которые выполняют произвольный PHP из базы или просят право переписывать файлы сайта. Если атака уже удалась, такой плагин увеличивает ущерб: через него проще выполнить чужой код. Решение оставить его принимает тот, кто сопровождает сайт, а не случайный клик в каталоге.
Редактор файлов в самой админке тоже расширяет ущерб. Если злоумышленник вошёл как администратор, правка PHP темы и плагина — близкий способ выполнить код. В WordPress есть константа, которая отключает этот редактор в консоли. Она не мешает загрузить файл другим путём, но убирает один удобный шаг. Включать её лучше вместе с человеком, который знает, как у вас правят тему.
Зачем нужны резервные копии
Копия нужна, чтобы сайт можно было вернуть, а не для галочки в отчёте. В руководстве по резервным копиям сказано прямо: в базе лежат записи и остальные данные сайта, и база хранится отдельно от папки с файлами. Скачать каталог по FTP недостаточно. Без дампа базы тексты и заказы не вернутся.
Копируют оба слоя, файлы и базу, примерно в один момент. При восстановлении порядок обычно обратный: сначала файлы, затем база. Если при переносе сменились доступы к базе, их правят в конфигурации сайта.
Одну частоту на все сайты WordPress не назначает. Общая подсказка из того же руководства: небольшому сайту достаточно копии раз в неделю, сайту с частыми публикациями и заказами — раз в день. Перед обновлением копию делают всегда. Хранят несколько последних копий. В руководстве назван ориентир в три–пять штук, и не в одном месте: копия только на том же хостинге пропадёт вместе с сервером.
Автоматическую копию время от времени проверяют восстановлением на отдельной площадке, не на боевом сайте. Файл, который ни разу не открывали, только кажется копией.
Копия, сделанная до проблемы, нужна ещё и затем, чтобы не вернуть уже затронутую версию. Если странность заметили не в тот же день, пригодится более ранний снимок.
Что зависит от хостинга
Хостинг закрывает сервер, но не выбранные вами плагины. У размещающей стороны документация ждёт трёх понятных вещей. С вами говорят, какие меры на сервере уже есть. Стоят актуальные устойчивые версии серверного ПО. Есть рабочий способ снять копию и вернуть сайт из неё.
На общем сервере чужой взломанный сайт рядом может задеть и ваш, даже если свои плагины вы обновляете. Поэтому у поддержки стоит спросить, как разделены клиенты и что хостинг делает при таком случае.
К файлам подключаются по SFTP, если хостинг его даёт. Обычный FTP передаёт пароль открыто, SFTP — нет. Если неясно, есть ли SFTP, это вопрос в поддержку, а не догадка.
Права на файлы держат настолько узкими, насколько сайт ещё работает. Запись веб-серверу оставляют там, где нужны загрузки. Цифры прав не меняют вслепую: ошибка либо ломает обновления, либо открывает запись лишним.
Отдельный пользователь базы только для этого сайта ограничивает ущерб. Забирать у него право менять таблицы не стоит: часть обновлений меняет структуру базы и без этого права может остановиться.
Что можно проверить самостоятельно
Список не заменяет разбор сервера. Он отвечает на другой вопрос: что владелец видит из админки и из кабинета хостинга.
- Сайт и вход в админку открываются по HTTPS.
- Ядро, тема и рабочие плагины не висят в очереди обновлений неделями.
- Неиспользуемые плагины и темы удалены, а не только выключены.
- Нет общей учётки с именем admin. Администраторов мало, у остальных роль меньше их задачи.
- Пароли длинные и разные. У администраторов включён второй фактор.
- Бывших сотрудников и подрядчиков нет в списке пользователей.
- Копия включает файлы и базу, лежит не только на этом хостинге, и её хотя бы раз разворачивали.
- В кабинет хостинга и к файлам входят по отдельным паролям. К файлам — по SFTP.
- Компьютер, с которого открывают админку, обновлён. Пароли не сохранены в чужом браузере.
Если по доступам и копиям ответа нет, это не косметика. Её закрывают раньше, чем ставить очередной плагин «для безопасности».
Что делать при подозрении на взлом
Подозрение — это не только чужой текст на главной. Новый администратор, которого вы не заводили, незнакомый плагин, перенаправление на другой сайт, письма, которые вы не отправляли, или сообщение хостинга о вредоносном коде.
Порядок ниже следует из официальных заметок WordPress. Это действия владельца, а не разбор того, как устроена атака.
- Запишите, что видите: когда началось, какие страницы затронуты, кто последний заходил в админку.
- Снимите текущее состояние сайта до очистки, даже если оно уже плохое. По этому снимку потом понятнее, что менялось. Стирать сайт в тот же час, не сохранив его, документация не советует.
- Смените доступы все сразу, не один пароль админки. В списке из заметок о взломанном сайте: пользователи WordPress, FTP или SFTP, панель хостинга и база. Это касается всех, у кого эти доступы были.
- Верните сайт из копии, сделанной до происшествия. Снова нужны и файлы, и база. Копия, снятая уже после появления чужого кода, может принести тот же код обратно.
- После возврата проверьте пользователей и плагины, поставьте недостающие обновления и включите второй фактор администраторам, если его не было.
Смена одного пароля без этих шагов в заметках WordPress не считается достаточной. Если своей проверенной копии нет или сайт после восстановления ведёт себя так же, это работа для того, кто сопровождает сайт, и для хостинга. Случайный «очиститель» из поиска здесь легко доделывает ущерб. В студии такой разбор относится к технической поддержке: доступы, копия и обновления. Это не обещание, что сайт больше никто не тронет.
Короткий чек-лист
- Сайт и админка открываются по HTTPS.
- Ядро, тема и плагины обновляются, старые неиспользуемые расширения удалены.
- Ядро ставится с wordpress.org, не со сторонней сборки.
- Администраторов мало, у остальных роль по задаче, учётки ушедших людей закрыты.
- Пароли разные и длинные, у администраторов есть второй фактор.
- Копия файлов и базы хранится вне сайта, восстановление хотя бы раз проверено.
- К файлам подключаются по SFTP, пароль хостинга не совпадает с паролем админки.
- В админку не входят с чужого компьютера и из открытой сети.
Этого достаточно, чтобы снизить обычные риски автоматических атак. Этого недостаточно, чтобы обещать неуязвимость. Если список расходится с тем, как сайт живёт сейчас, начните с копий и учёток: без них обновлениям и плагинам не на что опереться.